

Современный интернет давно превратился из безопасной среды для общения и поиска информации в пространство повышенного риска. Ежедневно миллионы людей сталкиваются с изощренными технологиями обмана, где одна случайная ошибка или один непреднамеренный клик по картинке могут привести к мгновенной потере доступа к мессенджерам, банковским приложениям и персональным сведениям.
Мошенники и хакеры непрерывно совершенствуют свои методы, маскируя вредоносный код под обновления программ, сервисы искусственного интеллекта или даже уведомления от управляющих компаний. Жертвами атак становятся как обычные владельцы смартфонов, так и крупные веб-ресурсы, а инструментами взлома служат банальные файлы и бытовые Wi-Fi роутеры. Как же обезопасить свои аккаунты и личные данные — рассказываем в материале Онлайн47.
Технические уязвимости
Способы проникновения в чужие устройства становятся все более хитроумными и зачастую не требуют от человека никаких сложных действий. Ярким примером служит аномалия с медиафайлами в мессенджерах, когда обычное с виду изображение способно полностью выводить приложение из строя.
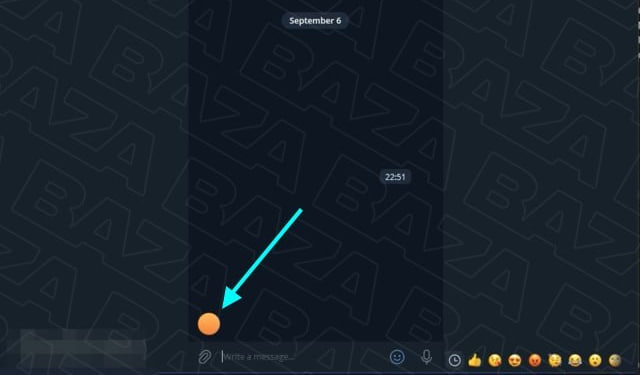
Например, недавно стало известно, что в Telegram распространяют специальный стикер в виде оранжевого круга, содержащий внутри себя сложную векторную структуру с огромным количеством элементов. При попытке отобразить картинку мессенджер перегружается и завершает работу, а при повторном запуске снова попадает в бесконечный цикл аварийных завершений.
В результате пользователь теряет возможность пользоваться сервисом до тех пор, пока вредоносный объект не будет удален через веб-версию с другого устройства.
Baza
Не менее опасны атаки, маскирующиеся под рутинные системные процессы. Владельцы мобильных устройств часто получают убедительные уведомления о необходимости срочно обновить популярный браузер.
При переходе по предлагаемой ссылке человек попадает на поддельную страницу, внешне неотличимую от официального магазина приложений, и скачивает замаскированное шпионское программное обеспечение. Оказавшись на смартфоне, программа получает фоновый доступ к системе, считывает ввод с клавиатуры и передает персональные данные создателям.
Злоумышленники активно используют и тренды сферы высоких технологий. В последнее время атаки на серверы и веб-приложения массово маскируются под легитимные запросы от популярных нейросетей и поисковых ботов. Меняя технические заголовки запросов, хакеры внедряют вредоносный код через поля ввода на сайтах и пытаются перехватить контроль над устройствами внутри локальных сетей.
Это еще одно доказательство, что опасность может исходить не только от прямых сообщений от незнакомцев, но и от посещения казалось бы знакомых онлайн-ресурсов.
magnific.com
Социальная инженерия
Помимо чисто технических уязвимостей, огромную роль играет манипулирование доверием. В мессенджерах набирает популярность схема, при которой жертву без ее согласия добавляют в закрытую группу. В этом чате от имени коммунальных служб или энергосбытовых компаний публикуется информация о якобы проводимом перерасчете платежей и приводится список жильцов с их персональными данными.
Для убедительности остальные участники группы, являющиеся ботами, создают видимость активного обсуждения и успешного получения денег. После этого человеку приходит персональное уведомление с предложением пройти верификацию в чат-боте и ввести шестизначный код авторизации.
На самом деле этот цифровой код является одноразовым ключом для входа в аккаунт с нового устройства. Как только человек передает эти цифры, злоумышленники моментально перехватывают управление профилем, выбивают законного владельца из системы и рассылают прошения о финансовой помощи по всему списку его контактов.
Однако получить доступ к учетной записи мошенники могут и вовсе без взаимодействия с владельцем и без перехвата SMS. Существуют вредоносные программы-стилеры, которые незаметно крадут файлы куки из браузеров на компьютерах и смартфонах.
В этих файлах хранятся цифровые токены авторизации, позволяющие системе узнавать пользователя. Получив такие токены, киберпреступники заходят в аккаунты на госпорталах или в социальных сетях без ввода логина и пароля.
Дополнительной угрозой выступает дублирование SIM-карт и eSIM через утечки персональных данных. Когда мошенники оформляют дубликат номера, настоящий телефон теряет связь, а все входящие звонки и подтверждающие сообщения уходят злоумышленникам.
magnific.com
Как защититься от онлайн-угроз
Защита личных данных требует комплексного подхода, сочетающего правильные настройки сервисов и базовую цифровую гигиену.
В первую очередь необходимо ограничить видимость своего профиля в мессенджерах и социальных сетях. Настройки приватности должны запрещать посторонним людям видеть номер телефона, аватарку и статус присутствия, а также автоматически добавлять аккаунт в неизвестные группы и каналы. Ограничение на пересылку сообщений с сохранением ссылки на профиль также усложнит задачу сборщикам баз данных.
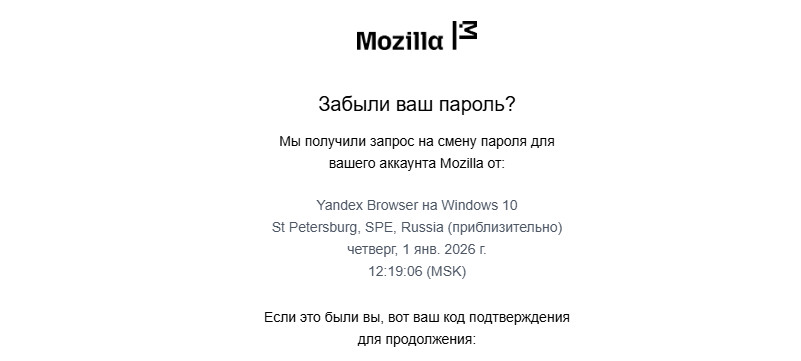
Вторым важным шагом является отказ от подтверждения входа исключительно через SMS-сообщения. Более надежным решением служит использование специальных приложений-аутентификаторов, генерирующих одноразовые коды локально на устройстве без участия мобильного оператора.
Обязательно следует включить уведомления по электронной почте о каждом новом входе в учетную запись, чтобы вовремя заметить подозрительные сессии и завершить их в настройках безопасности.
Особое внимание стоит уделить безопасности домашнего интернета, который часто становится входной точкой для атаки на все подключенные гаджеты. Чтобы защитить домашний Wi-Fi роутер, рекомендуется скрыть имя сети в настройках маршрутизатора. Невидимая сеть перестанет отображаться в общем списке доступных точек подключения у соседей и прохожих, что снизит вероятность направленного взлома.
В сочетании со сложным паролем, регулярным обновлением прошивки роутера и запретом на установку приложений из несертифицированных источников эти меры позволят свести к минимуму риски потери ценных данных.
Фото: Валентин Илюшин/Online47
